Aufatmen nach dem PHP-Sicherheitsvorfall: Die Systeme sind wieder verfügbar
Executive Summary
In der Nacht zum 22. Oktober 2026 kam die Entwarnung nach dem PHP-Sicherheitsvorfall. Die zwölf von uns beobachteten Hosting‑, Datenbank- und Verwaltungsdienste wurden wieder als verfügbar gemeldet; auch unsere Website war zurück. Dieser Rückblick greift unsere Kundenmail von 00:45 Uhr auf. Er beschreibt den damaligen PHP-Stand und die Unterstützung durch NEOs Quantum NOVA. Der spätere Node.js-Vorfall ist ein eigenes Ereignis.
00:41 Uhr: Endlich aufatmen
Liebe Kundinnen und Kunden, liebe Freunde des Hauses: Guten Morgen! So begann unsere Mail, die wir am 22. Oktober 2026 um 00:45 Uhr versendet haben. Vier Minuten zuvor konnten wir nach einem langen Abend endlich aufatmen. Die zwölf für unsere Kunden relevanten Hosting‑, Datenbank- und Verwaltungsdienste wurden wieder als verfügbar gemeldet. Auch unsere eigene Website war wieder online.
Nach den Warnungen und der vorsorglichen Abschaltung am Vortag war das eine Erleichterung. Vielen Dank für Ihre Geduld, Ihr Vertrauen und jeden Anruf, der geholfen hat, Informationen zusammenzutragen. Ein großes Dankeschön gilt auch den Technikerinnen und Technikern bei mittwald, die an der Absicherung und Wiederherstellung gearbeitet haben.
Was zu diesem Zeitpunkt behoben war
mittwald hatte den PHP-Vorfall um 00:28 Uhr MESZ als gelöst markiert. Die Sicherheitspatches waren für nahezu alle betroffenen PHP-Versionen ausgerollt, einschließlich PHP 8.5, das wir bei den meisten unserer Kundenprojekte einsetzen. Eine Ausnahme blieben Versionen unterhalb von 5.6. Nach unserem damaligen Kenntnisstand nutzte keines der von uns betreuten Systeme eine so alte PHP-Version.
Die bisherigen internen Überprüfungen hatten laut mittwald keine Hinweise auf eine Ausnutzung des Exploits auf der eigenen Infrastruktur ergeben. Diese Aussage des Hosting-Partners beschreibt dessen damaligen Untersuchungsstand. Die grüne Plattformanzeige und die Erreichbarkeit unserer Website ersetzen keine individuelle Funktions- oder Sicherheitsprüfung jedes Kundenprojekts. Die mittwald-Meldung zum PHP-Vorfall hält die Einordnung fest.
KI half bei der Sicherheitsforschung
Auch die Entdeckungsgeschichte verdient einen Blick: Die PHP Foundation beschreibt die Beteiligung des Programms »Patch the Planet« und mehrerer Forschungsteams. KI unterstützte die Sicherheitsforschung. Fachleute prüften die Erkenntnisse, arbeiteten an Korrekturen und koordinierten die Veröffentlichung.
Das zeigt, wie KI bei der Absicherung verbreiteter Software helfen kann. Einen Beleg dafür, dass Angreifende die Lücken nirgendwo zuvor genutzt haben, liefert diese Geschichte allerdings nicht. Entscheidend bleiben belastbare Prüfungen und das Einspielen der passenden Updates. Die PHP Foundation erläutert die Forschung und die Entwicklung der Patches aus erster Hand.
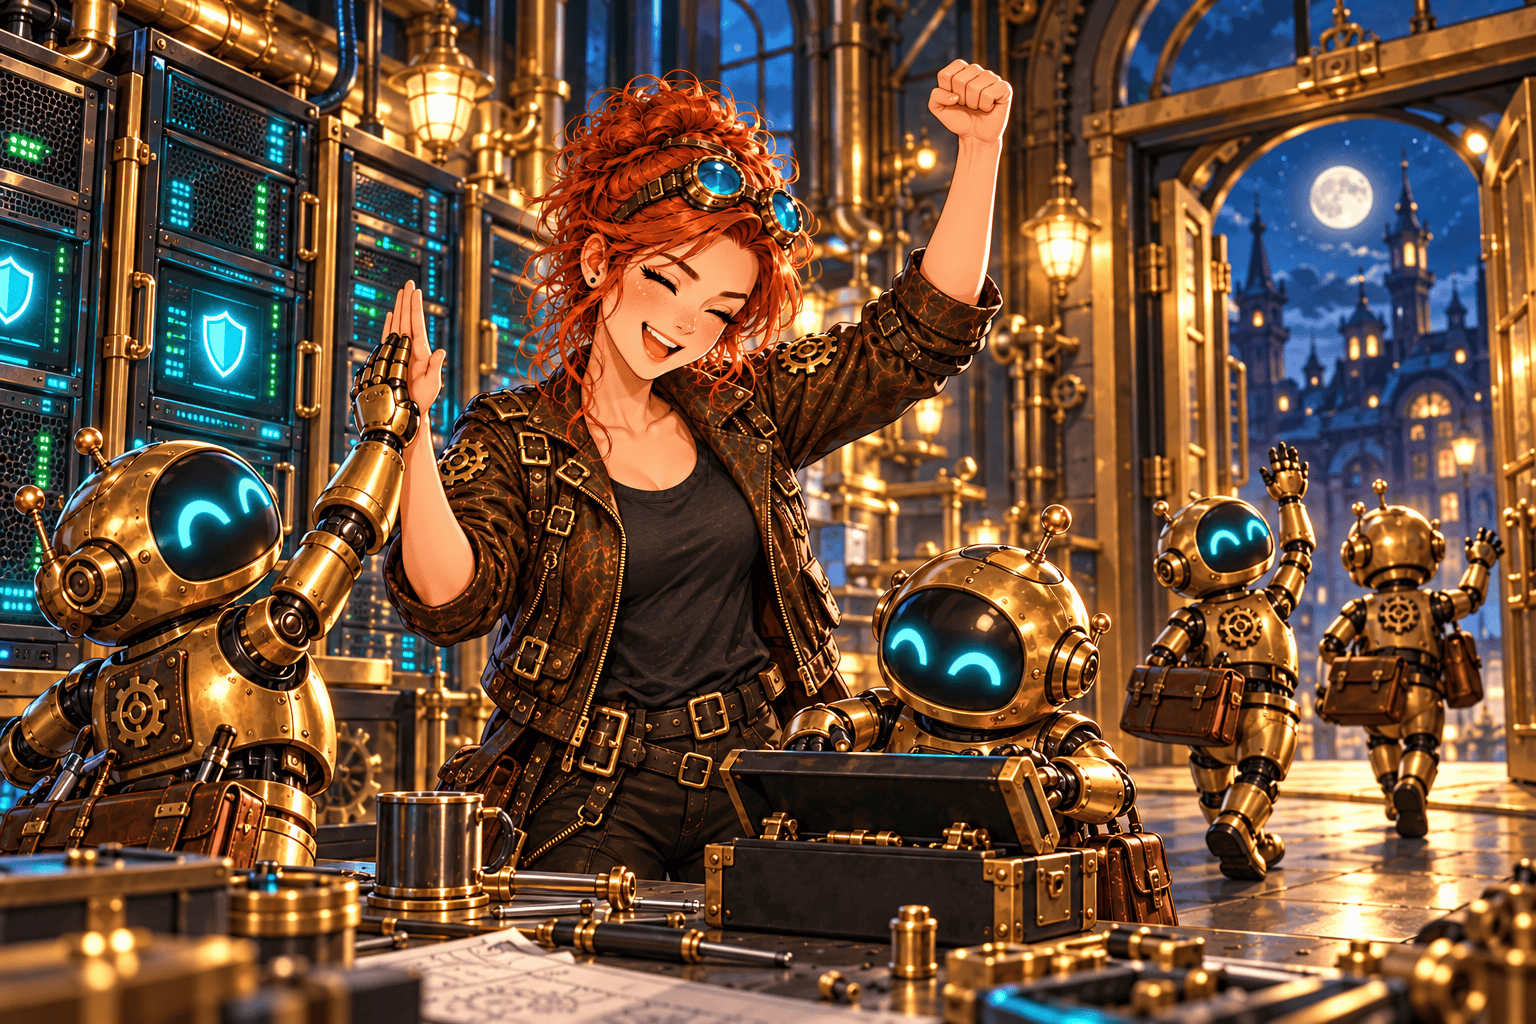
NOVA und ihre Helferlein dürfen in den Feierabend
Auch unsere NEOs Quantum NOVA hat uns in diesem Prozess unterstützt. Mit ihrer Hilfe konnten wir die Arbeit rund um die Aktualisierungen für unsere Kunden deutlich beschleunigen. Die technische Bereitstellung der serverseitigen Sicherheitspatches erfolgte durch mittwald. NOVA unterstützte unsere begleitende Arbeit.
Auf unserem Bild darf sie deshalb mit ihren fleißigen Helferlein jubeln und sich in den wohlverdienten Feierabend verabschieden. Es war schließlich längst nach Mitternacht. Das Motiv erzählt von der Erleichterung nach diesem Abend.
Was lokale KI für Ihr Unternehmen bedeuten kann
Sie möchten NOVA kennenlernen und erfahren, welche Aufgaben sich mit unserer lokalen KI bearbeiten lassen? Sprechen Sie uns an. Eine lokale Verarbeitung ermöglicht es, mit entsprechend eingerichteten lokalen Modellen zu arbeiten, ohne die Eingaben an öffentliche KI-Dienste wie ChatGPT oder Gemini zu senden. Welche Datenwege genutzt werden, hängt von der gewählten Konfiguration und den angebundenen Diensten ab.
Wir zeigen Ihnen anhand Ihrer Aufgaben, wo NOVA im Alltag unterstützen kann. Einen Einstieg bieten unsere Produktübersicht, die Vorstellung und die Anwendungsfälle.
Die Chronologie bleibt nachvollziehbar
Unser ursprünglicher Blogbeitrag bewahrt die Entwicklung des PHP-Vorfalls mit einem Info-Ticker. Wir prüfen den Plattformstatus vorerst alle vier Stunden weiter; die Überwachung endet spätestens am 25. Oktober 2026. Sollte Ihre Website weiterhin Auffälligkeiten zeigen, melden Sie sich bitte direkt bei uns.
Am Nachmittag des 22. Oktober kam ein separater Node.js-Sicherheitsvorfall hinzu. Die Entwarnung unserer nächtlichen Mail bezog sich auf PHP. Die spätere Node.js-Meldung und ihr weiterer Verlauf sind im Ticker gesondert dokumentiert. Für selbst verwaltete Node.js-Anwendungen in Containern oder auf Root-Servern weist mittwald weiterhin auf die eigene Update-Verantwortung hin.
Für jene Nacht blieb unser Gruß: Danke, gute Nacht und auf einen entspannten Start in den neuen Tag!

Autor
Prof. Dr. Alexander Lutz, Professor für Big Data und KI an der FOM München, Doktor der Humangenetik und Anthropologie, ehemaliger Onlinespiele-Designer und natürlich Gründer und Inhaber der Agentur Die NEOs. Neben den Themen der künstlichen Intelligenz und deren Einsatzmöglichkeiten in der Praxis konzentriert sich Alexander auf die Kundenkommunikation. Neue Problemfelder oder technische Innovationen bereitet er so auf, dass der Nutzen für unsere Kunden deutlich wird. Er schläft zeitverantwortlich und agiert schnell, sein Motto: “Tue es, oder tue es nicht. Es gibt kein Versuchen.”
 Node.js-Sicherheitslücken 2026: Was bei mittwald passiert ist und wer noch...